
Cadena de Ataque de Doble Zero-Day en AhsayCBS: CVE-2026-105133 y CVE-2026-105134 Encadenados para RCE

📌
Security Roundup Series: Semana del 9 de Octubre de 2026 • 4 min read deep dive
🚨
Vulnerability Intelligence:
CVE ID:
CVE-2026-105133 & CVE-2026-105134 (CWE-287 (Autenticación Inadecuada) / CWE-78 (Inyección de Comandos del SO))
Severity: CRÍTICA (CVSS 9.3)
Status: Explotada en la Red (Observada el 7 de Octubre de 2026 por Huntress)
Affected Systems: Servidores de Respaldo AhsayCBS versiones 9.x hasta 10.3.4
Fixed In: Parche Oficial Pendiente / Se Requiere Aislamiento Perimetral
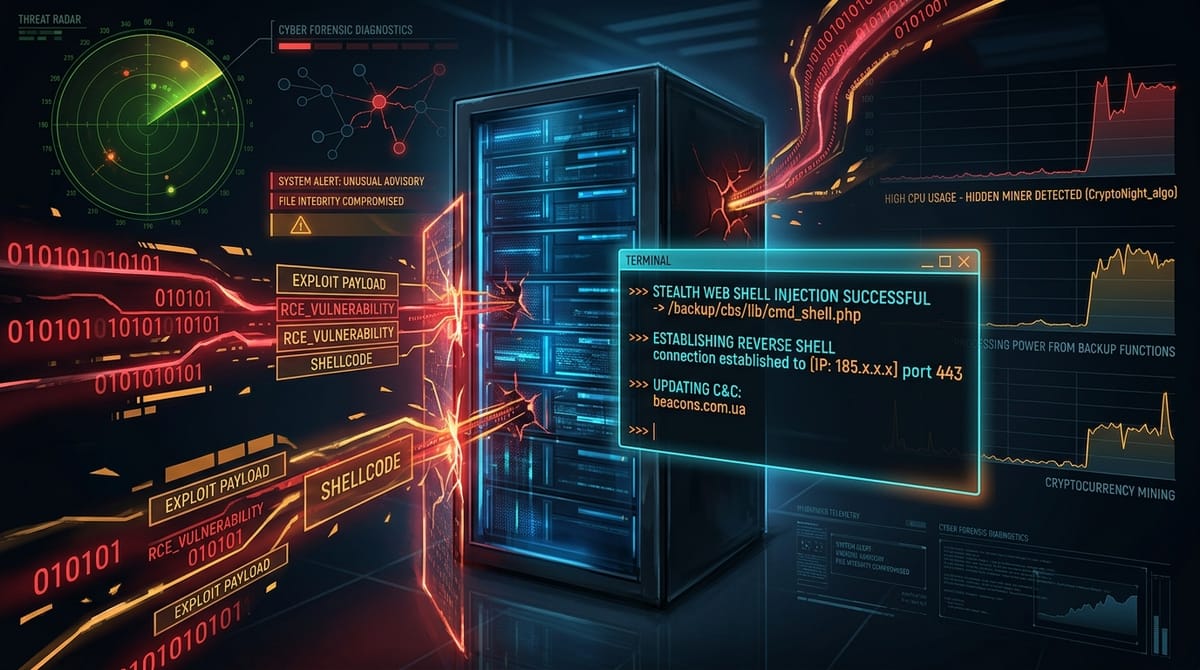
El 7 y 8 de octubre de 2026, la firma Huntress reveló una campaña activa que encadena dos vulnerabilidades de día cero en AhsayCBS, una solución de respaldo empresarial utilizada ampliamente por proveedores de servicios gestionados (MSPs). Mediante una elusión de autenticación (CVE-2026-105133) combinada con una inyección de comandos del sistema operativo (CVE-2026-105134, CVSS 9.3), los atacantes logran ejecución de código como NT AUTHORITY\SYSTEM, instalando mineros de criptomonedas XMRig camuflados como edge.exe que se ocultan automáticamente del Administrador de Tareas.
Fases de la Cadena de Ataque
- Evasión de Autenticación (CVE-2026-105133): La rutina
checkSysPwd()enApiStructsAction.javapermite manipular el parámetrorandompara retornar una sesión de administrador válida sin verificar la clave. - Inyección de Comandos (CVE-2026-105134): El endpoint de replicación
/rps/api/json/UpdateReceivers.doconcatena valores directamente en llamadas de consola sin saneamiento, permitiendo inyectar instrucciones en PowerShell. - Evasión con Taskgmr.ps1: Un script en segundo plano monitorea si
taskmgr.exeestá en ejecución; de ser así, detiene el proceso del minero para ocultar el consumo de CPU.
Mitigaciones Urgentes
- Aislar la Consola de Internet: Bloquear de inmediato el acceso público a los puertos 80, 443, 8080 y 8443 de AhsayCBS. Permitir únicamente conexiones vía VPN o redes seguras.
- Auditar Procesos y Tareas: Buscar procesos no legítimos de
edge.exeque no residan en el directorio oficial de Microsoft Edge, y revisar si existen tareas programadas conTaskgmr.ps1.
🧭
More Deep Dives from this Roundup:
CVE-2026-21589: Falla de Salto de Directorio en Atlassian Data Center Bajo Explotación Activa
CVE-2026-107406: Desbordamiento de Memoria en SAML de Citrix NetScaler Permite Ejecución Remota de Código
Operación MicroScan y FishHub: Desarticulación por el FBI de Infraestructura de Flax Typhoon y Orden KEV de CISA
Brecha en Notificaciones Push de ASOS: Xuanye Group Secuestra el Canal de Mensajería Móvil
Filtración en Photon Health: Zero-Day de Inyección SQL en Metabase Expone Recetas Médicas de Pacientes
Boletín de Seguridad en Apache HTTP Server: Vulnerabilidades Críticas de RCE y Desincronización en 2.4.68
Panorama de Ransomware en el Q3 2026: Aumento del 61% Anual y Transición Estratégica a la Extorsión por Exfiltración
Guía de Blindaje Empresarial: Protección de Pasarelas Perimetrales, Respaldos y Credenciales Push Móviles
← Return to Weekly Overview: Full Roundup



