es
Defensa Zero Trust Empresarial: Protección de Servidores NAC e Infraestructura de Hipervisores
Guía defensiva estratégica para blindar pasarelas de control de acceso a redes (NAC), hipervisores y sistemas de backup frente a días cero.

es
Guía defensiva estratégica para blindar pasarelas de control de acceso a redes (NAC), hipervisores y sistemas de backup frente a días cero.
es
Análisis de CVE-2026-12744 y CVE-2026-12745 en Ivanti Neurons for ITSM: ejecución remota de código sin autenticación y mitigación urgente.
es
Guía práctica para equipos de seguridad: priorización de los dos días cero en Windows del Patch Tuesday (974 fallas) y mitigación en Ivanti.
es
Análisis detallado de CVE-2026-21962: evasión de controles de proxy en Oracle WebLogic y las razones del mandato de mitigación de 72 horas emitido por CISA.
es
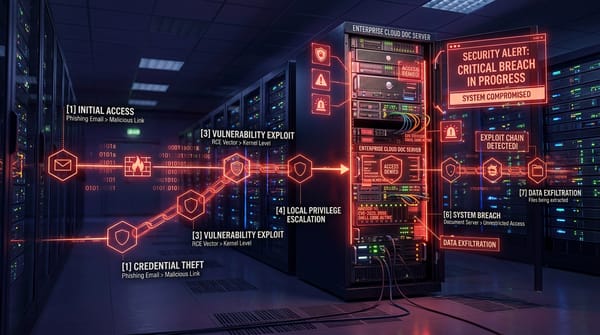
Desglose técnico de CVE-2026-63520 y cómo los actores amenazan a cadena SharePoint errores de validación de entrada para lograr la ejecución de códigos remotos antes de la navegación.

es
Una investigación sobre cómo los agentes de la amenaza explotaban la latencia del parche SharePoint para comprometer 200 cuentas de TI del gobierno federal suizo.

es
Cómo los actores de la amenaza encadenaron dos personas Oracle no autenticadasPronto cero días para violar más de 100 entornos empresariales.
es
Análisis técnico del boletín de emergencia de Adobe abordando seis fallas de CVSS 10.0 sin autenticar.
es
Cómo ShinyHunters armó a un Oracle PeopleSoft de cero días para exfiltar registros de empleados en las firmas Fortune 500.