Noticias

Análisis Amenaza Ransomware Qilin e Inteligencia Artificial

Noticias

Qilin Lidera el Panorama de Ransomware en 2026: Cadenas de Destrucción en Active Directory Asistidas por IA

📌Security Roundup Series: Fin de Semana del 28 de Septiembre de 2026 • 4 min read deep dive🏛️Incident Overview: Target / Organization: Sectores Industriales, Salud y Manufactura Global Threat Actor / Attribution: Sindicato de Ransomware Qilin (RaaS) Impact / Records Compromised: Máximo Histórico: 15% de Todos los Ataques Mundiales en Agosto/Septiembre 2026
By James Luther
Resumen de Seguridad Semanal ColibriSec 25 de Septiembre de 2026

Noticias

Resumen de Seguridad: Desbordamiento en F5 BIG-IP APM, Día Cero en Check Point Management y Arista VeloCloud en CISA KEV (Semana del 25 de Septiembre de 2026)

Resumen Ejecutivo: La última semana de septiembre de 2026 estuvo marcada por una oleada sin precedentes de divulgaciones críticas en la infraestructura perimetral. CISA incorporó tres vulnerabilidades de día cero de alto impacto a su catálogo KEV: un desbordamiento de búfer en heap en F5 BIG-IP Access Policy Manager (CVE-2026-94127,

By James Luther
Análisis Técnico F5 BIG-IP APM CVE-2026-94127

Noticias

CVE-2026-94127: Desbordamiento de Heap en F5 BIG-IP APM OAuth con RCE bajo Explotación Activa

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: F5 ha publicado un aviso de seguridad fuera de banda para corregir una vulnerabilidad crítica de ejecución remota de código en BIG-IP Access Policy Manager (APM), identificada como CVE-2026-94127. Permite a atacantes remotos no autenticados provocar

By James Luther
Análisis Técnico Check Point CVE-2026-93616

Noticias

CVE-2026-93616: Día Cero de Salto de Directorio en Check Point Security Management Server en CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Check Point ha emitido un aviso urgente detallando CVE-2026-93616, una vulnerabilidad de día cero en el servicio web de su servidor de gestión de seguridad. Descubierta durante intrusiones dirigidas contra centros de operaciones de seguridad corporativos,

By James Luther
Análisis Técnico Arista VeloCloud CVE-2026-93952

Noticias

CVE-2026-93952: Falla CVSS 10.0 en Arista VeloCloud SD-WAN Orchestrator en el Catálogo CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Con una calificación de gravedad máxima de CVSS 10.0, CVE-2026-93952 es una vulnerabilidad de validación incorrecta de certificados que afecta a instancias locales de VeloCloud Orchestrator (VCO). Permite a atacantes remotos que posean la clave

By James Luther
Análisis Cadena de Explotación CLEANGULP Chrome Windows

Noticias

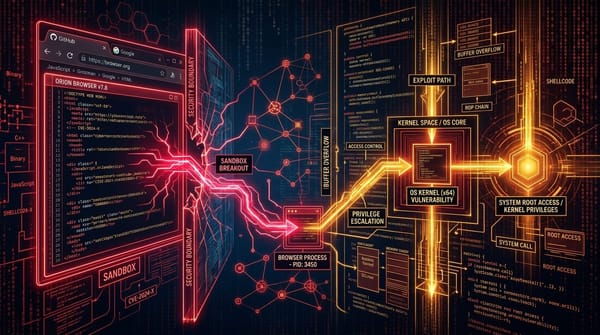
Cadena de Explotación CLEANGULP: De Evasión de Sandbox en Chrome V8 a Día Cero en el Kernel Windows ALPC

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive Investigadores de ciberseguridad han revelado los detalles de la campaña de espionaje estatal CLEANGULP. Los atacantes encadenaron una vulnerabilidad de confusión de tipos en el motor JavaScript V8 de Google Chrome con el día cero en el componente

By James Luther
Resumen de Seguridad de Fin de Semana ColibriSec 21 de Septiembre de 2026

Noticias

Resumen de Seguridad: RCE Root en Cisco AsyncOS, Netfilter de Linux en CISA KEV y Zero-Day en Módem de Google Pixel (Edición de Fin de Semana - 21 de Septiembre de 2026)

Resumen Ejecutivo: Durante el fin de semana del 19 al 21 de septiembre, las divulgaciones de vulnerabilidades de día cero alcanzaron un nivel crítico. Cisco publicó actualizaciones de emergencia para una falla crítica de ejecución remota de código (RCE) como root sin autenticación en Cisco Secure Email Gateway (AsyncOS), rastreada

By James Luther
Análisis Técnico Cisco AsyncOS CVE-2026-76461

Noticias

CVE-2026-76461: Ejecución Remota de Código como Root en Cisco AsyncOS bajo Explotación Activa

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Cisco ha emitido un aviso urgente advirtiendo sobre la explotación activa en el entorno real de una vulnerabilidad crítica en el software Cisco AsyncOS para Cisco Secure Email Gateway. Identificada como CVE-2026-76461, permite a atacantes remotos

By James Luther
Análisis Técnico Windows SSTP CVE-2026-73009

Noticias

CVE-2026-73009: Ejecución Remota de Código CVSS 9.8 en Windows SSTP VPN Análisis a Fondo

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Divulgada en la actualización de seguridad de septiembre de 2026 de Microsoft, CVE-2026-73009 es una vulnerabilidad crítica de tipo Use-After-Free con puntaje CVSS 9.8 en el protocolo Windows SSTP (Secure Socket Tunneling Protocol). Permite a

By James Luther
Análisis Técnico Linux Netfilter CVE-2026-53266

Noticias

CVE-2026-53266: Corrupción de Memoria en Linux Netfilter en el Catálogo CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: CISA ha incorporado CVE-2026-53266, una vulnerabilidad de escritura fuera de límites en el subsistema de filtrado de paquetes Netfilter del kernel Linux, al catálogo de vulnerabilidades explotadas en el entorno real. El fallo permite a atacantes

By James Luther
Análisis Día Cero Google Pixel CVE-2026-58704

Noticias

CVE-2026-58704: Día Cero en el Módem de Google Pixel bajo Ataques Activos de Espionaje Dirigido

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: El boletín de seguridad de Google y una alerta oficial de CISA confirmaron que CVE-2026-58704—una vulnerabilidad de omisión de autorización en el firmware del módem celular de Google Pixel—ha estado sujeta a explotación activa

By James Luther