es
CVE-2026-49869: Inyección de Comandos en Kestra OSS y Defensa en Motores de Orquestación CI/CD
Análisis de CVE-2026-49869 en Kestra OSS: ejecución de comandos arbitrarios en tareas de shell y medidas de remediación en pipelines de automatización.

es
Análisis de CVE-2026-49869 en Kestra OSS: ejecución de comandos arbitrarios en tareas de shell y medidas de remediación en pipelines de automatización.
es
Análisis del día cero CVE-2026-85046 en Chrome V8: confusión de tipos en compilador JIT, corrupción de memoria y medidas de actualización inmediata.
es
Análisis de la falla FalconFlank en CrowdStrike Falcon Sensor: condición de carrera en pipes con nombre, secuestro de tokens SYSTEM y evasión defensiva.
es
Análisis de CVE-2026-59822 en BerriAI LiteLLM: bypass de autenticación en proxies de IA, exfiltración de claves de LLM y directivas de mitigación de CISA.
es
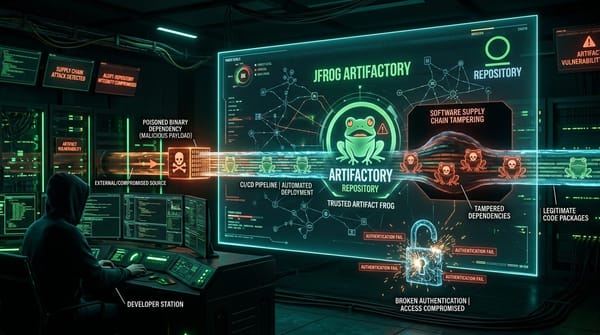
Análisis de CVE-2026-82329 en JFrog Artifactory: omisión de autorización en endpoints de publicación, manipulación de paquetes y remediación en CI/CD.
es
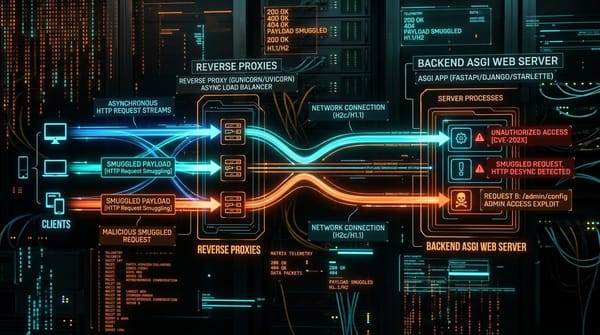
Análisis de CVE-2026-48710 en Kludex Starlette: desincronización de peticiones HTTP en backends Python, secuestro de sesiones y parches de CISA KEV.
es
Análisis técnico de CVE-2026-59285 en Spring for GraphQL: evaluación de código en mutaciones, impacto en la JVM y guía de actualización de dependencias.
es
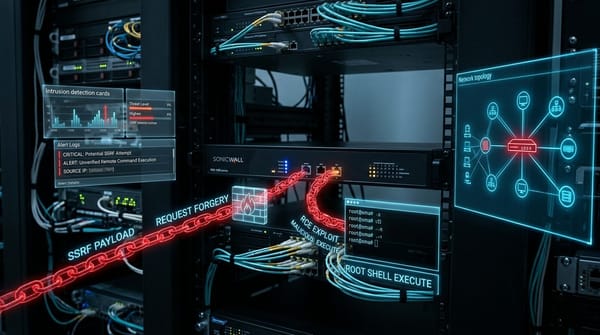
Análisis de la cadena de exploits de día cero en SonicWall SMA 1000 (CVE-2026-15409 / 15410) utilizada por el actor UTA0533 para obtener privilegios root.
es
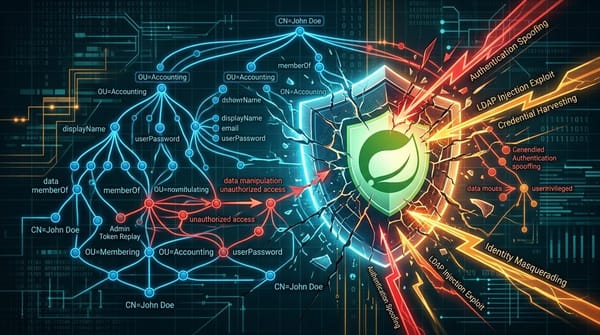
Análisis de CVE-2026-59270 en Spring Security: manejo inadecuado de sesiones LDAP en UnboundID y modificación no autorizada de atributos de usuarios.
es
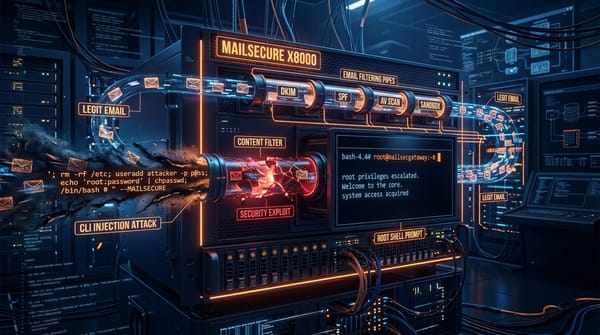
Detalles técnicos de las fallas CVE-2026-66149 y 66150 en SonicWall Email Security: escape de CLI restringida y escalada a root.
es
Análisis técnico del día cero de RCE en PaperCut NG/MF: causa raíz, reglas de detección Sigma y pasos obligatorios de mitigación.
es
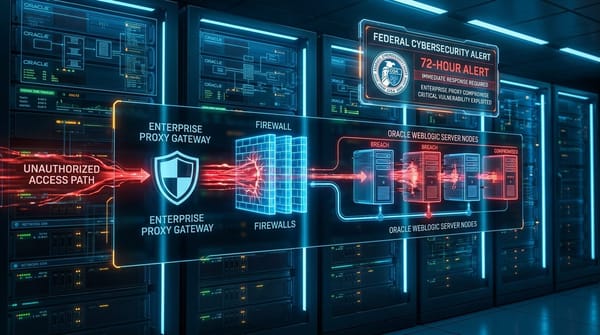
Análisis detallado de CVE-2026-21962: evasión de controles de proxy en Oracle WebLogic y las razones del mandato de mitigación de 72 horas emitido por CISA.