es
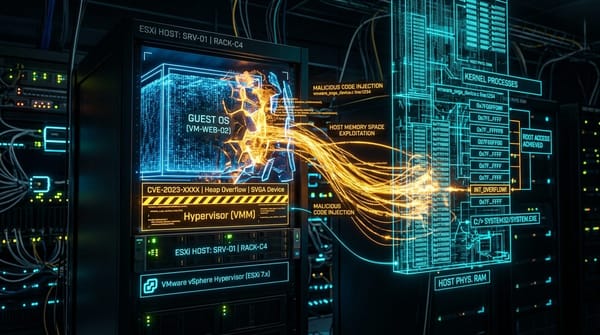
VMSA-2026-0007: Fallas de Escape de Hipervisor y Corrupción de Memoria en VMware Workstation y Fusion
Análisis del boletín VMSA-2026-0007: vulnerabilidades de escape de máquina virtual en VMware Workstation y Fusion y mitigación en hosts.

es
Análisis del boletín VMSA-2026-0007: vulnerabilidades de escape de máquina virtual en VMware Workstation y Fusion y mitigación en hosts.
es
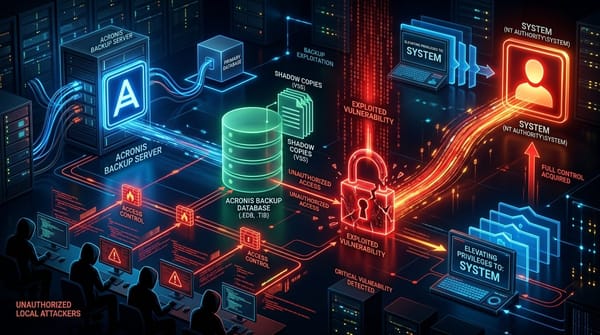
Análisis de CVE-2026-87886 en Acronis Cyber Protect: elevación a SYSTEM, eliminación de copias de seguridad por ransomware y mitigación en CISA KEV.
es
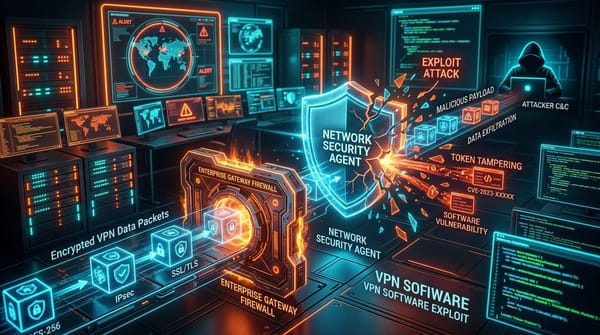
Análisis de los avisos de Palo Alto Networks: escalada de privilegios en GlobalProtect App, bypass de DLP en Prisma Access y defensa de endpoints.
es
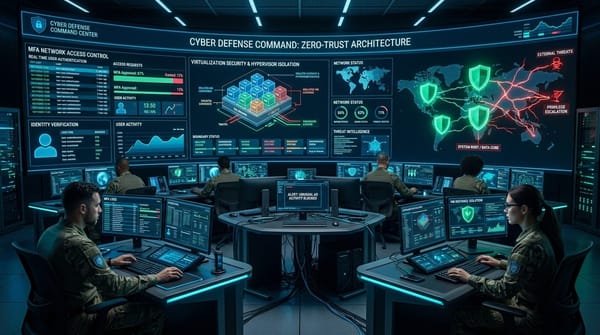
Guía defensiva estratégica para blindar pasarelas de control de acceso a redes (NAC), hipervisores y sistemas de backup frente a días cero.
es
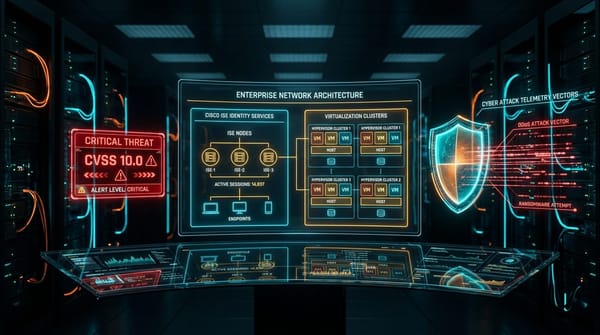
Informe ejecutivo de amenazas: Día cero CVSS 10.0 en Cisco ISE (CVE-2026-76460), escape de hipervisor en VMware (VMSA-2026-0007) y Acronis en CISA KEV.
es
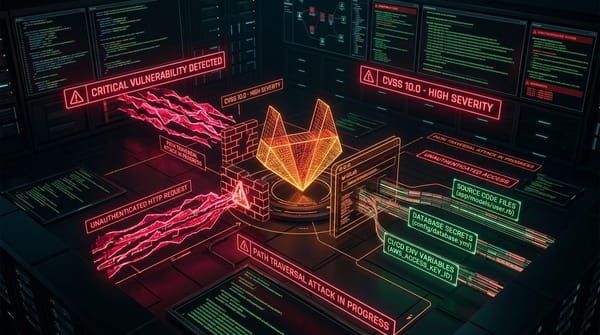
Análisis de CVE-2026-85706 en GitLab: salto de directorio CVSS 10.0 sin autenticación, robo de repositorios y directivas urgentes de CISA.
es
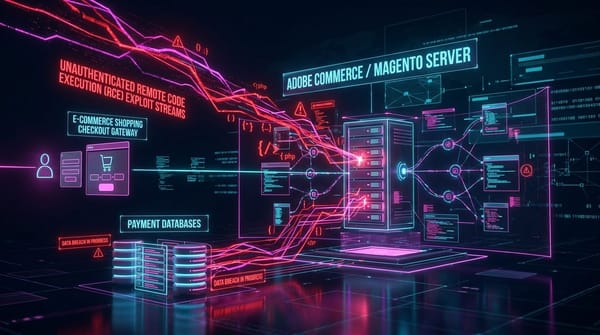
Análisis de CVE-2026-75650 en Adobe Commerce y Magento: inyección de código sin autenticación, prevención de skimming de pagos y remediación.
es
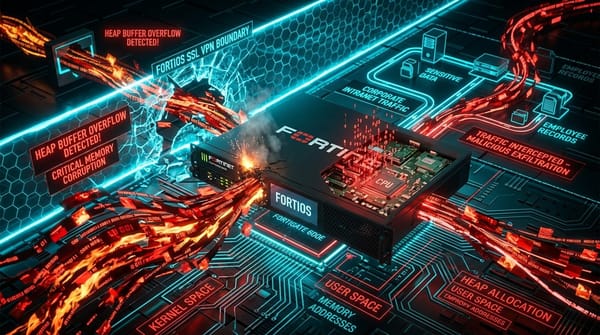
Análisis de CVE-2025-25249 en Fortinet: corrupción de memoria en demonios SSL VPN, persistencia en firewalls y mitigación en CISA KEV.
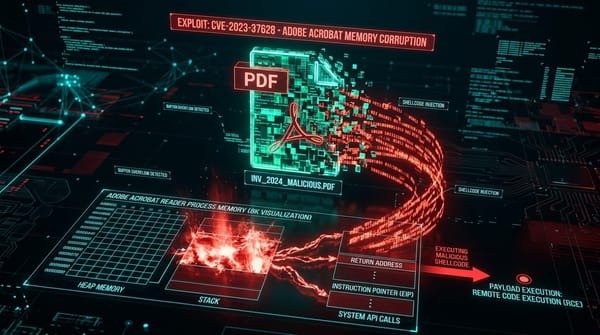
es
Análisis del boletín APSB26-141 en Adobe Acrobat y Reader: corrupción de memoria en renderizado de documentos PDF y medidas de protección.
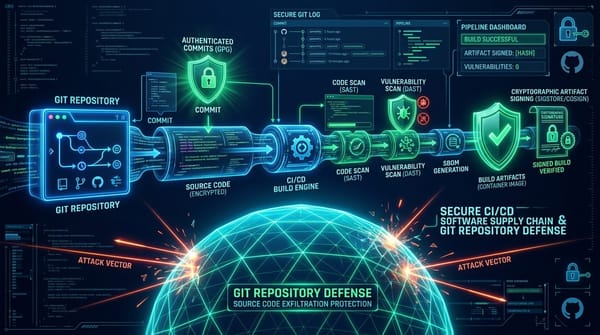
es
Guía estratégica para aislar instancias de GitLab, rotar secretos de integración continua y proteger pasarelas de comercio electrónico.
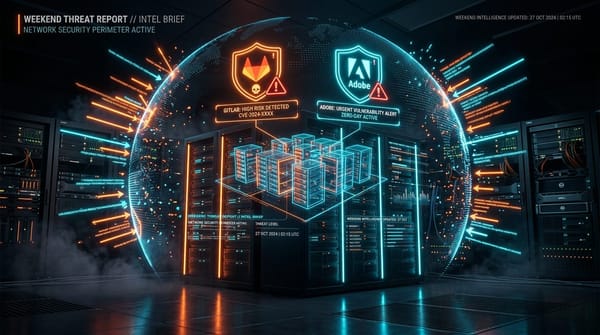
es
Informe ejecutivo de fin de semana: Salto de directorio CVSS 10.0 en GitLab (CVE-2026-85706), RCE en Adobe Commerce (CVE-2026-75650) y exploits en Fortinet.
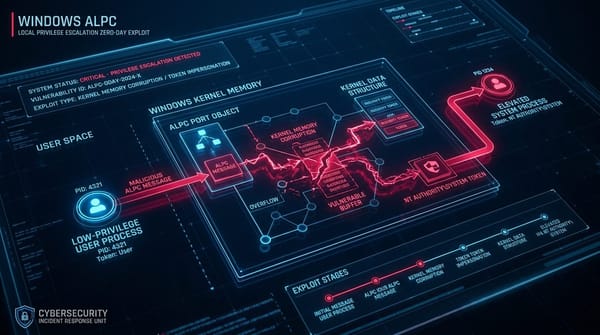
es
Análisis del día cero CVE-2026-85880 en Windows ALPC: corrupción de memoria en el kernel, secuestro de tokens SYSTEM y directivas de CISA KEV.