es
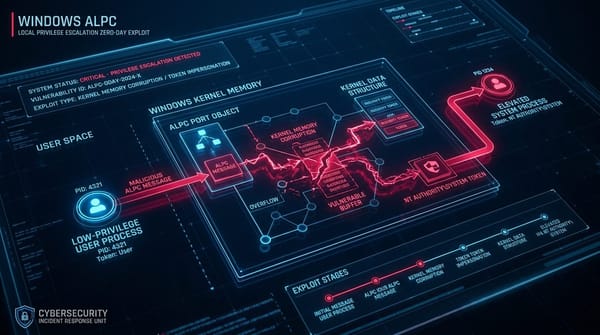
CVE-2026-85880: Análisis del Día Cero en Windows ALPC y Escalada SYSTEM Bajo Explotación Activa
Análisis del día cero CVE-2026-85880 en Windows ALPC: corrupción de memoria en el kernel, secuestro de tokens SYSTEM y directivas de CISA KEV.

es
Análisis del día cero CVE-2026-85880 en Windows ALPC: corrupción de memoria en el kernel, secuestro de tokens SYSTEM y directivas de CISA KEV.
es
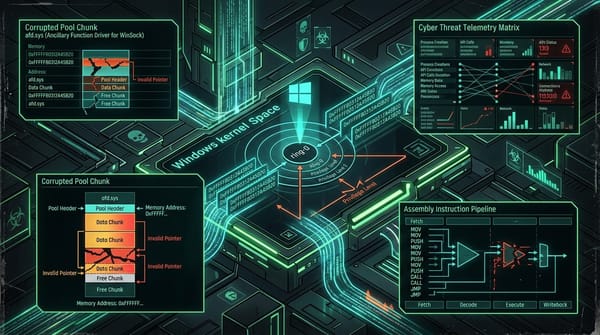
Análisis técnico del día cero CVE-2026-68820 en afd.sys de Windows: corrupción de memoria en Ring-0, suplantación de tokens de proceso y evasión de EDR por Lazarus.

es
Cómo Lazarus Group utilizó como arma un núcleo de día cero afd.sys de Windows durante 5 semanas en la Operación Dream Job para eludir las defensas de EDR.
es
Análisis de Exploit de MiniPlasma: desencadenar una condición de carrera en cldflt.sys para derrochar NT AUTHORITY\SYSTEM shells en Windows 11.