RCE

Microsoft SharePoint CVE-2026-65660 Technical Analysis

News

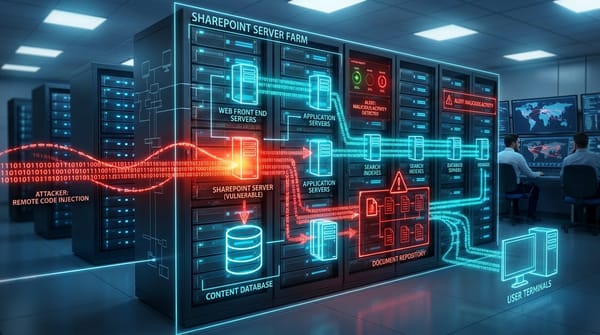
CVE-2026-65660: Microsoft SharePoint Server Code Injection RCE Added to CISA KEV Under Active Exploitation

📌Security Roundup Series: Weekend of September 28, 2026 • 4 min read deep dive🚨Vulnerability Intelligence: CVE ID: CVE-2026-65660 (CWE-94 / CWE-502) Severity: HIGH / CRITICAL (CVSS 8.8) Status: September 25, 2026 (Added to CISA KEV) Affected Systems: Microsoft SharePoint Server 2016, 2019, Subscription Edition Fixed In: Microsoft September 2026 Cumulative Update

By James Luther
F5 BIG-IP APM CVE-2026-94127 Heap Buffer Overflow Analysis

News

CVE-2026-94127: F5 BIG-IP APM OAuth Heap Buffer Overflow RCE Under Active Exploitation

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: F5 has released an out-of-band security advisory addressing a critical remote code execution vulnerability in BIG-IP Access Policy Manager (APM), tracked as CVE-2026-94127. The flaw allows unauthenticated remote attackers to trigger a heap-based buffer overflow within

By James Luther
Análisis Técnico F5 BIG-IP APM CVE-2026-94127

Noticias

CVE-2026-94127: Desbordamiento de Heap en F5 BIG-IP APM OAuth con RCE bajo Explotación Activa

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: F5 ha publicado un aviso de seguridad fuera de banda para corregir una vulnerabilidad crítica de ejecución remota de código en BIG-IP Access Policy Manager (APM), identificada como CVE-2026-94127. Permite a atacantes remotos no autenticados provocar

By James Luther
Cisco AsyncOS CVE-2026-76461 Root RCE Technical Analysis

News

CVE-2026-76461: Cisco AsyncOS Root Remote Code Execution Under In-the-Wild Exploitation

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: Cisco has published an urgent advisory warning of active in-the-wild exploitation targeting a critical vulnerability in Cisco AsyncOS Software for Cisco Secure Email Gateway. Tracked as CVE-2026-76461, this flaw allows unauthenticated remote adversaries to achieve root-level

By James Luther
Windows SSTP CVE-2026-73009 Remote Code Execution

News

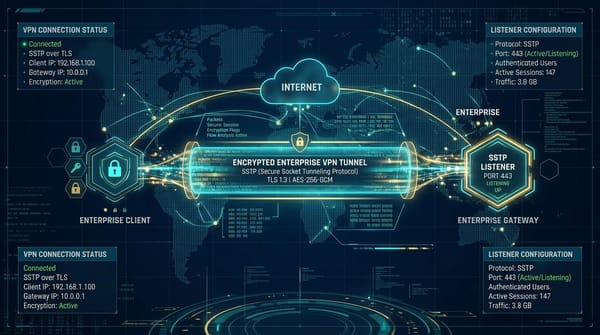
CVE-2026-73009: Windows SSTP VPN Critical CVSS 9.8 Remote Code Execution Deep Dive

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: Disclosed as part of Microsoft’s record-setting September 2026 security release, CVE-2026-73009 is a critical CVSS 9.8 Use-After-Free vulnerability in the Windows Secure Socket Tunneling Protocol (SSTP). The flaw allows unauthenticated remote attackers to execute

By James Luther
Análisis Técnico Cisco AsyncOS CVE-2026-76461

Noticias

CVE-2026-76461: Ejecución Remota de Código como Root en Cisco AsyncOS bajo Explotación Activa

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Cisco ha emitido un aviso urgente advirtiendo sobre la explotación activa en el entorno real de una vulnerabilidad crítica en el software Cisco AsyncOS para Cisco Secure Email Gateway. Identificada como CVE-2026-76461, permite a atacantes remotos

By James Luther
Análisis Técnico Windows SSTP CVE-2026-73009

Noticias

CVE-2026-73009: Ejecución Remota de Código CVSS 9.8 en Windows SSTP VPN Análisis a Fondo

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Divulgada en la actualización de seguridad de septiembre de 2026 de Microsoft, CVE-2026-73009 es una vulnerabilidad crítica de tipo Use-After-Free con puntaje CVSS 9.8 en el protocolo Windows SSTP (Secure Socket Tunneling Protocol). Permite a

By James Luther