es
CVE-2026-69836: el CVSS Crítico de Microsoft Entra ID 10.0 Deserialization Día Cero
Análisis técnico de CVE-2026-69836, un defecto de deserialización CVSS 10.0 en Microsoft Entra ID dirigido activamente en infraestructura de identidad de la nube.

es
Análisis técnico de CVE-2026-69836, un defecto de deserialización CVSS 10.0 en Microsoft Entra ID dirigido activamente en infraestructura de identidad de la nube.

es
Un defecto crítico de GitLab explotado dentro de 48 horas de revelación, un bypass de autenticación bajo ataque sostenido contra servidores N-central RMM N-able, y una brecha de cumplimiento de terceros que expuso miles de compradores de carteras de hardware encabezado esta semana de información — junto con un fallo plugin

es
Cómo el agente autónomo AI de Wiz encontró un error de inyección de GitHub Actions en un repositorio público de Snowflake que la revisión con ayuda de Copilot había perdido.

es
Un SQL inyección de cero días en el socio de cumplimiento ShipMonk exponía datos de pedido para casi 14,000 clientes de la cartera de hardware Trezor.

es
Desglose técnico de CVE-2026-15748, el CVSS 9.8 errores de carga de archivos arbitrarios no autenticados en Forminator Formas amenazando 300.000 sitios de WordPress.

es
Inmersión profunda en CVE-2026-18577, el desvío de autenticación N-central explotado activamente que permite a los atacantes pivotar desde servidores RMM en puntos finales de clientes gestionados.

es
Análisis técnico profundo de la falla CVE-2026-19478, CVSS 9.4 de GitLab, que permite eliminar proyectos públicos y datos del usuario.
es
Informe ejecutivo de inteligencia sobre amenazas: Día Cero RCE en GeoServer, evasión de privilegios a SYSTEM en Microsoft Defender y RCE en QUIC.
es
Análisis de la onda de extorsión Clop y recientes brechas de datos sanitarios en Baylor Genetics y la plataforma MyDr de Polonia.
es
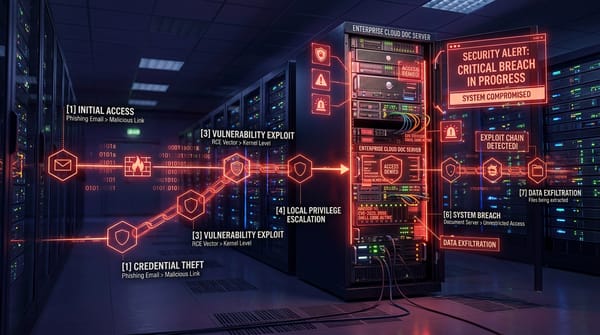
Desglose técnico de CVE-2026-63520 y cómo los actores amenazan a cadena SharePoint errores de validación de entrada para lograr la ejecución de códigos remotos antes de la navegación.
es
Análisis técnico profundo de CVE-2026-62815, un CVSS 9.8 vulnerabilidad sin uso en Microsoft QUIC permitiendo cero clic en RCE sobre UDP.
es
Cómo la cadena de exploit ShieldBreak supera la solución RoguePlanet de Defender para lograr la escalada de privilegios locales a SYSTEM.