es

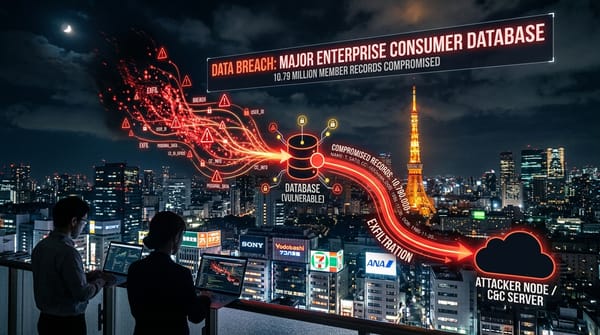
Filtración de Datos de Monogatari Corporation Yakiniku King Japón

Noticias

Brecha en Monogatari Corporation: 10.79 Millones de Registros Filtrados en Incidente del Sector Restauración

📌Security Roundup Series: Fin de Semana del 5 de Octubre de 2026 • 4 min read deep dive🏛️Incident Overview: Target / Organization: Monogatari Corporation (Yakiniku King, Marugen Ramen) Threat Actor / Attribution: Actor de Amenazas Externo no Atribuido Impact / Records Compromised: 10,790,000 Registros de Miembros de Fidelización Comprometidos Initial Attack

By ColibriSec
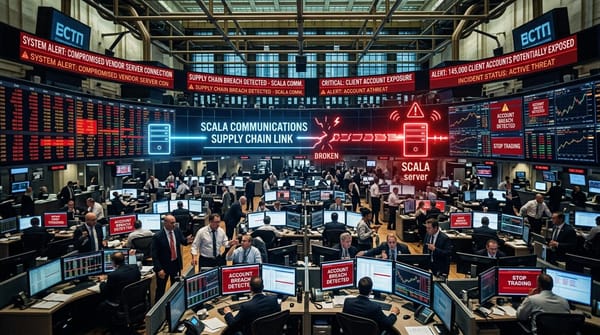
Incidente de Cadena de Suministro Daiwa Securities y Scala Communications

Noticias

Brecha en la Cadena de Suministro de Daiwa Securities: Servidor de Proveedor Expone 110,000 Cuentas

📌Security Roundup Series: Fin de Semana del 5 de Octubre de 2026 • 4 min read deep dive🏛️Incident Overview: Target / Organization: Daiwa Securities Group Inc. / Scala Communications Inc. Threat Actor / Attribution: Ciberdelincuentes Externos / Compromiso de Proveedor Tercero Impact / Records Compromised: 110,000 Cuentas de Clientes de Corretaje e Inversión Initial

By ColibriSec
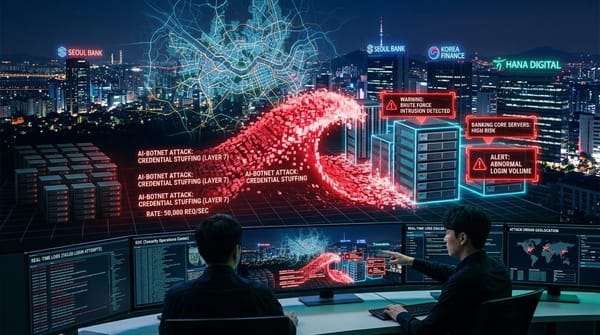
Ciberataque Bancario en Corea del Sur con Proxies Residenciales e IA

Noticias

Oleada Bancaria en Corea del Sur: Shinhan, KB, Hana y Woori Afectados por Intrusión Asistida por IA

📌Security Roundup Series: Fin de Semana del 5 de Octubre de 2026 • 4 min read deep dive🏛️Incident Overview: Target / Organization: Sector Bancario Comercial de Corea del Sur (Shinhan, KB Kookmin, Hana, Woori) Threat Actor / Attribution: Sindicato de Ciberdelincuencia Avanzada / Sospecha de Actores Estatales Impact / Records Compromised: 70,000 Cuentas

By ColibriSec
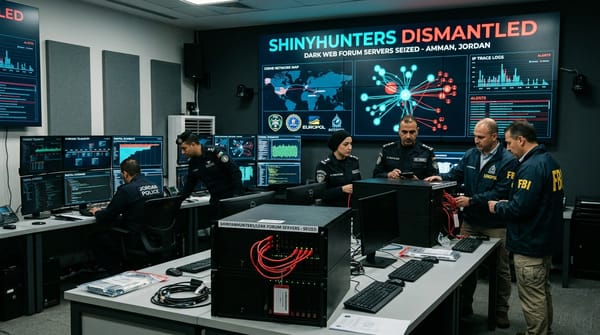
Operación Policial contra ShinyHunters en Ammán Jordania

Noticias

Detención en Jordania de Operador Clave de ShinyHunters: Cooperación con el FBI y Repercusiones

📌Security Roundup Series: Fin de Semana del 5 de Octubre de 2026 • 4 min read deep dive🏛️Incident Overview: Target / Organization: Sindicato de Extorsión ShinyHunters / Fuerzas Policiales Internacionales Threat Actor / Attribution: FBI, Europol, Interpol y Dirección General de Inteligencia de Jordania (GID) Impact / Records Compromised: Infraestructura de Foros y Claves

By ColibriSec
Filtración de Identidades en DTUBasen Universidad Técnica de Dinamarca

Noticias

Brecha en la Universidad Técnica de Dinamarca (DTU): 200,000 Identidades Expuestas en DTUBasen

📌Security Roundup Series: Fin de Semana del 5 de Octubre de 2026 • 4 min read deep dive🏛️Incident Overview: Target / Organization: Universidad Técnica de Dinamarca (Danmarks Tekniske Universitet - DTU) Threat Actor / Attribution: Actor de Amenazas Externo / Abuso de Credenciales Administrativas Impact / Records Compromised: Hasta 200,000 Estudiantes, Docentes, Investigadores

By ColibriSec
Resumen Semanal de Seguridad ColibriSec 2 de Octubre de 2026

Noticias

Resumen de Seguridad: Zero-Day en Fortinet FortiMail, Cisco SD-WAN en KEV, Intrusión con IA en DIVD y Caída de KillSec (Semana del 2 de Octubre de 2026)

Resumen Ejecutivo: La semana del 26 de septiembre al 2 de octubre de 2026 marcó un hito histórico en la ciberseguridad global, caracterizado por la primera materialización real de cadenas de explotación autónomas ejecutadas por inteligencia artificial agéntica, vulnerabilidades críticas de día cero en dispositivos perimetrales clave y contundentes golpes

By James Luther
Intrusión Autónoma con IA en Plataforma Zammad de DIVD

Noticias

Análisis de la Intrusión en DIVD: IA Agéntica Autónoma Explota Doble Zero-Day en Zammad

📌Security Roundup Series: Semana del 2 de Octubre de 2026 • 4 min read deep dive🏛️Incident Overview: Target / Organization: Instituto Neerlandés de Divulgación de Vulnerabilidades (DIVD) Threat Actor / Attribution: Adversario Autónomo con IA Agéntica (Grupo no atribuido / Botnet avanzada) Impact / Records Compromised: Afectación al sistema interno de tickets Zammad y

By James Luther
Desarticulación Internacional del Ransomware KillSec

Noticias

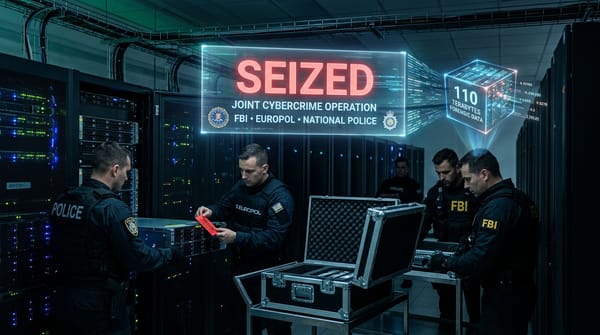
Operación KillSwitch: Desarticulación Global del Ransomware KillSec y Decomiso de 110TB

📌Security Roundup Series: Semana del 2 de Octubre de 2026 • 4 min read deep dive🏛️Incident Overview: Target / Organization: Organización de Ransomware KillSec (RaaS) Threat Actor / Attribution: Operación Policial Conjunta: LKA de Hamburgo, Europol, Eurojust, FBI, Policía Nacional de España Impact / Records Compromised: 110 Terabytes de datos recuperados; 5 servidores

By James Luther