es
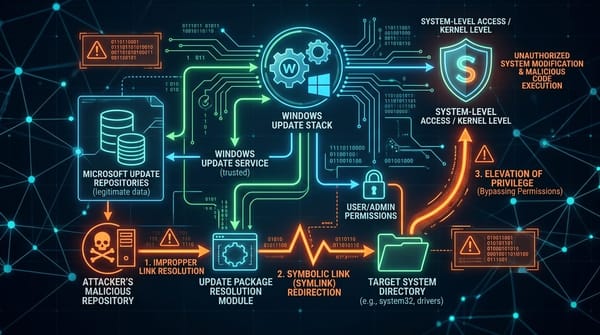
CVE-2026-81963: Falla de Resolución de Enlaces en Windows Update Stack y Escalada a SYSTEM
Análisis de CVE-2026-81963 en Windows Update Stack: redirección de enlaces simbólicos, bypass de listas de control de acceso y escalada a SYSTEM.

es
Análisis de CVE-2026-81963 en Windows Update Stack: redirección de enlaces simbólicos, bypass de listas de control de acceso y escalada a SYSTEM.
es
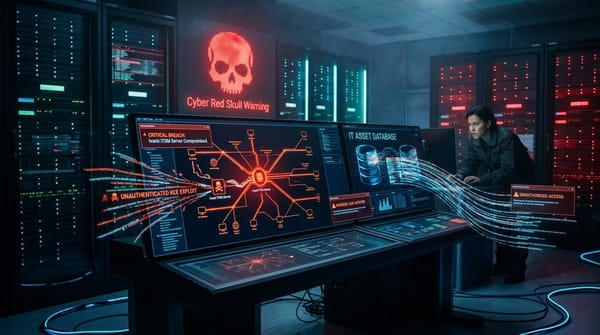
Análisis de CVE-2026-12744 y CVE-2026-12745 en Ivanti Neurons for ITSM: ejecución remota de código sin autenticación y mitigación urgente.
es
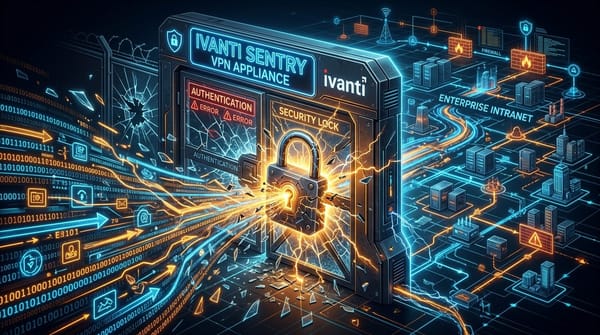
Análisis de CVE-2026-83527 en Ivanti Sentry: bypass de autenticación en proxies inversos, acceso administrativo no autorizado y mitigación.
es
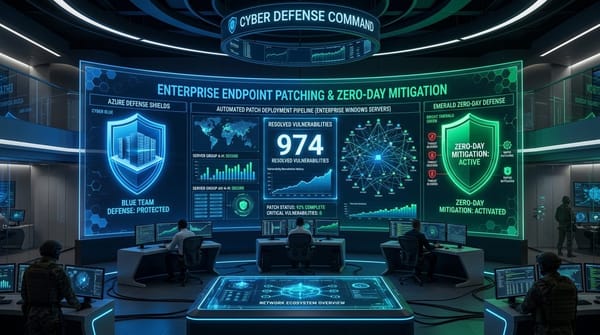
Guía práctica para equipos de seguridad: priorización de los dos días cero en Windows del Patch Tuesday (974 fallas) y mitigación en Ivanti.
es
Informe ejecutivo sobre amenazas: Récord de Patch Tuesday de Microsoft con dos días cero activos (CVE-2026-85880, CVE-2026-81963) y RCEs en Ivanti.
es
Análisis detallado de CVE-2026-20212 en switches Cisco Nexus 9000 con Silicon One: ejecución remota en puertos 43210/43211 y mitigación mediante ACLs.
es
Análisis de CVE-2026-9586 en Sangoma Switchvox: inyección SQL en la interfaz de gestión PBX, robo de credenciales SIP y mitigación de CISA.
es
Análisis de CVE-2026-49869 en Kestra OSS: ejecución de comandos arbitrarios en tareas de shell y medidas de remediación en pipelines de automatización.
es
Análisis de la ola de ataques masivos contra Super Forms (CVE-2026-14894) y Elementor Pro (CVE-2026-32475) en sitios WordPress.
es
Informe de inteligencia sobre amenazas dirigidas contra pasarelas PBX corporativas, intercepción de señalización SIP y desvío de SMS 2FA.
es
Informe ejecutivo de fin de semana: RCE en Cisco Nexus 9000 (CVE-2026-20212), inyección SQL en Sangoma Switchvox en CISA KEV y ataques masivos a WordPress.
es
Análisis del día cero CVE-2026-85046 en Chrome V8: confusión de tipos en compilador JIT, corrupción de memoria y medidas de actualización inmediata.